
Adsolut: Configuratie Office 365 account voor het synchronizeren van een agenda
Bezorg onderstaande informatie aan jullie systeembeheerder/IT-partner
Alvorens we een Office 365 account kunnen gebruiken in Adsolut voor het uitlezen van een agenda is er configuratie nodig in de Azure portal. Volg hiervoor onderstaande stappen:
1. In de Azure Portal
- Log in als administrator in de Microsoft Azure portal
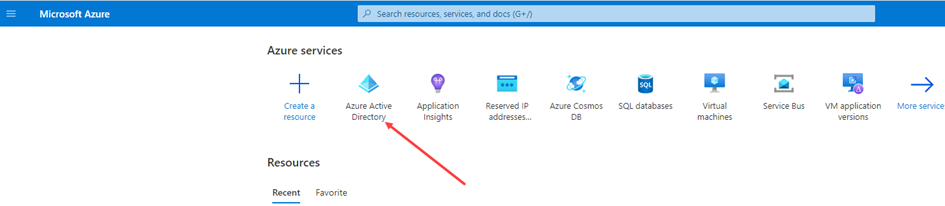
- Klik bij Azure services op Azure Active Directory
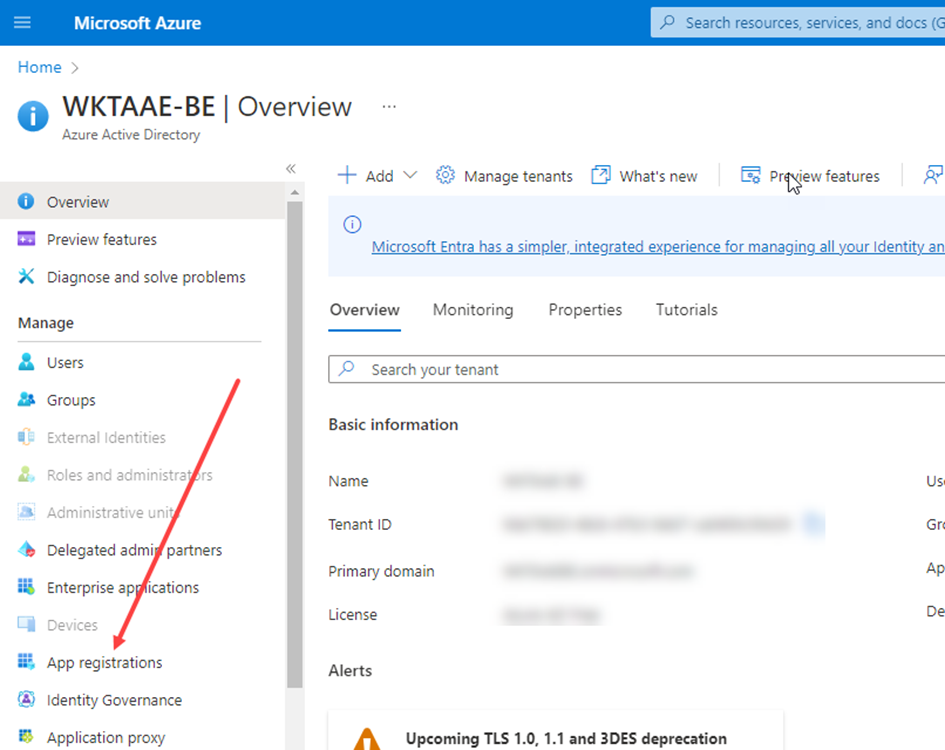
- Klik vervolgens op App Registrations
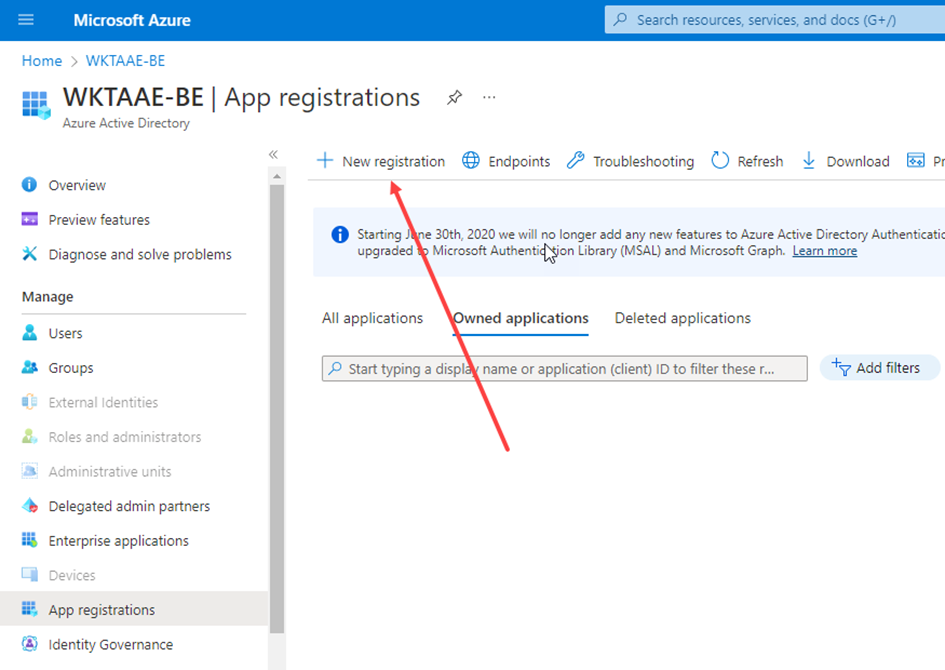
- We maken een nieuwe registratie aan via New registration
- Als er al een app registratie bestaat voor het uitlezen van een mailbox, is het niet nodig om een nieuwe app registratie aan te maken. Je kan verder gaan met het toevoegen van API permission aan de bestaande app registratie (zie API permission hieronder).
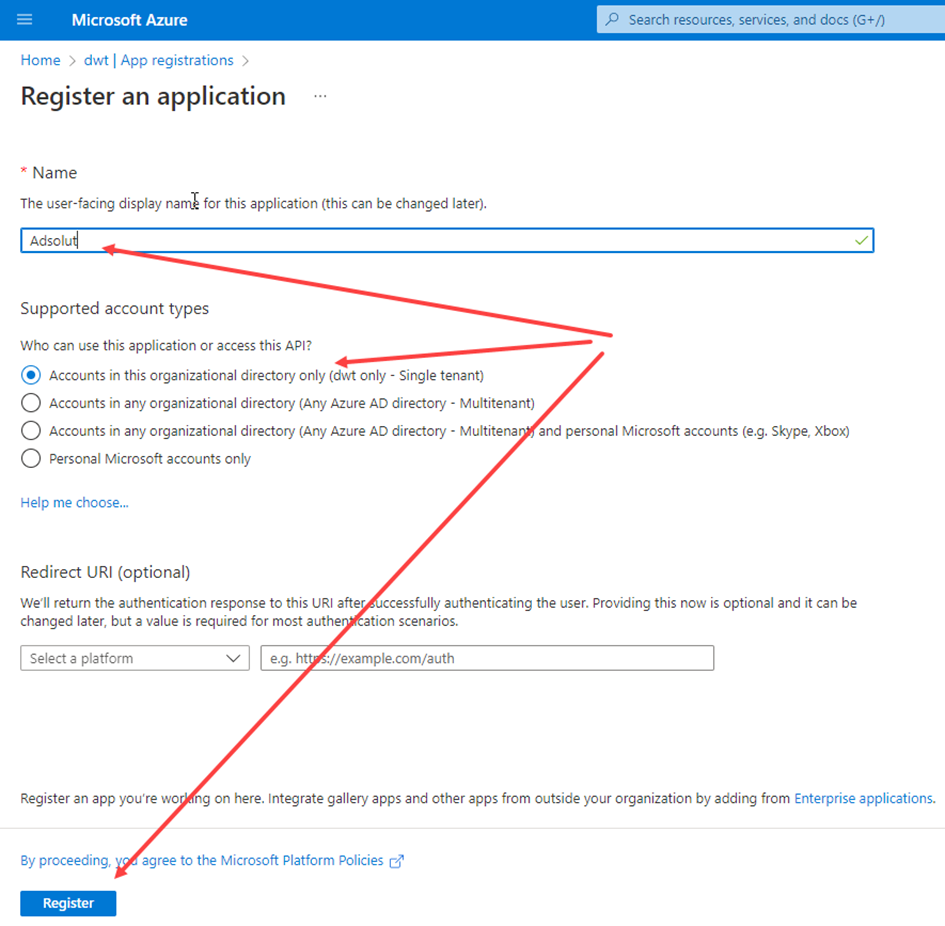
- Geef de registratie een naam bv. Adsolut.
- Vink de optie Accounts in this organizational directory only (dwt only - Single tenant) aan
- Klik op Register
- Nu wordt het overzicht getoond van de applicatie met ClientID en TenantID. Om de configuratie te voltooien moeten we ook nog een SecretID aan te maken.
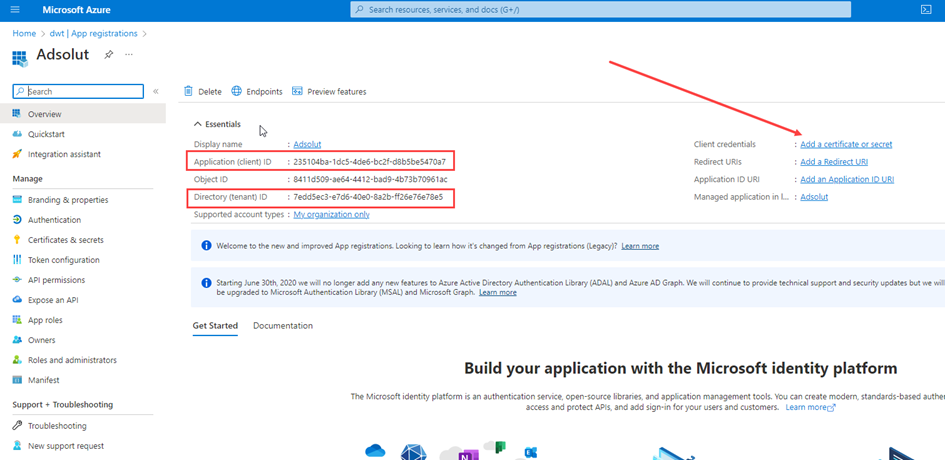
- Application (client) ID zetten we in Adsolut in Client-ID
- Directory (tenant) ID zetten we in Adsolut in Tenant-ID
- Kies voor New Secret en geef een naam in, bv. Adsolut
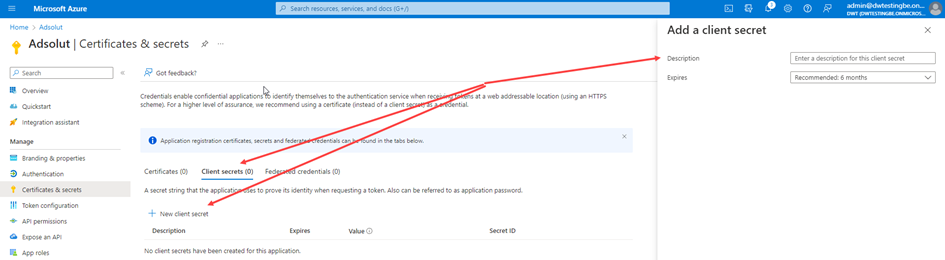
- Klik vervolgens op Add om de nieuwe Secret aan te maken
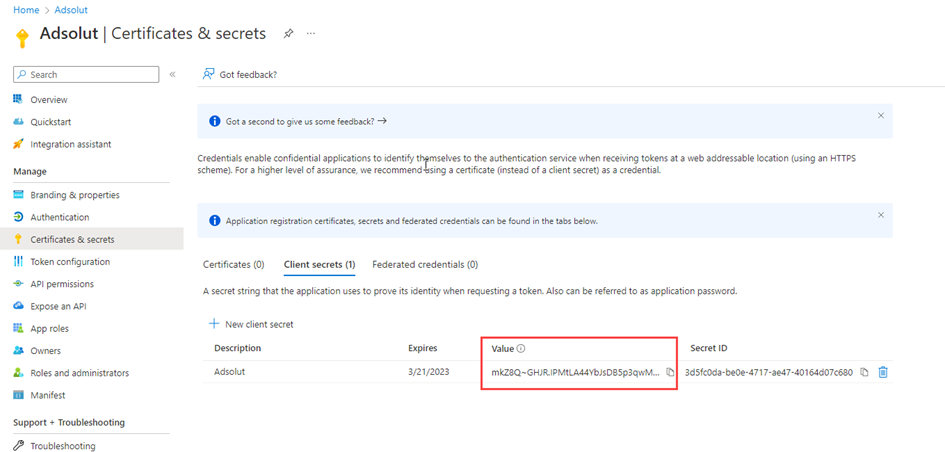
- De value zetten we in Adsolut in Secret-ID
- Klik op API Permission om in de Azure portal permissie te geven voor IMAP.
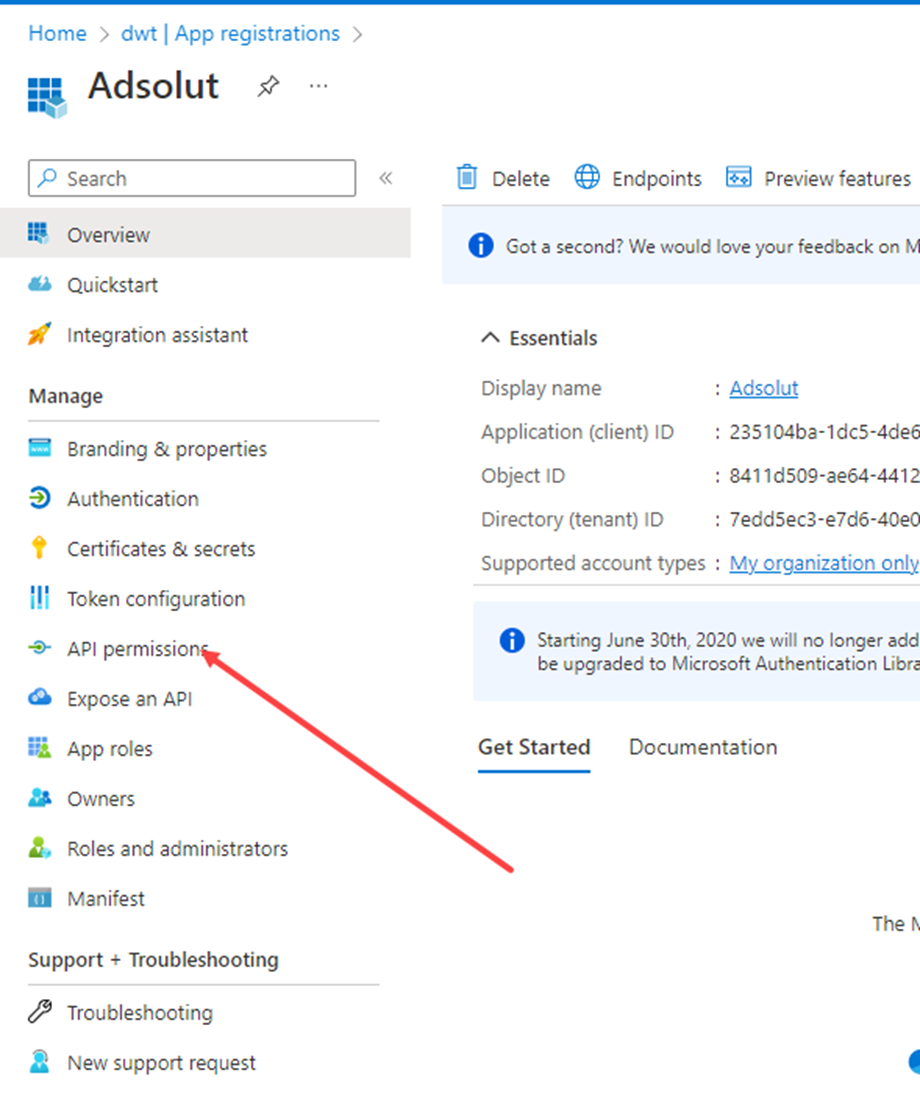
- Selecteer Add New Permission en klik je op Microsoft Graph
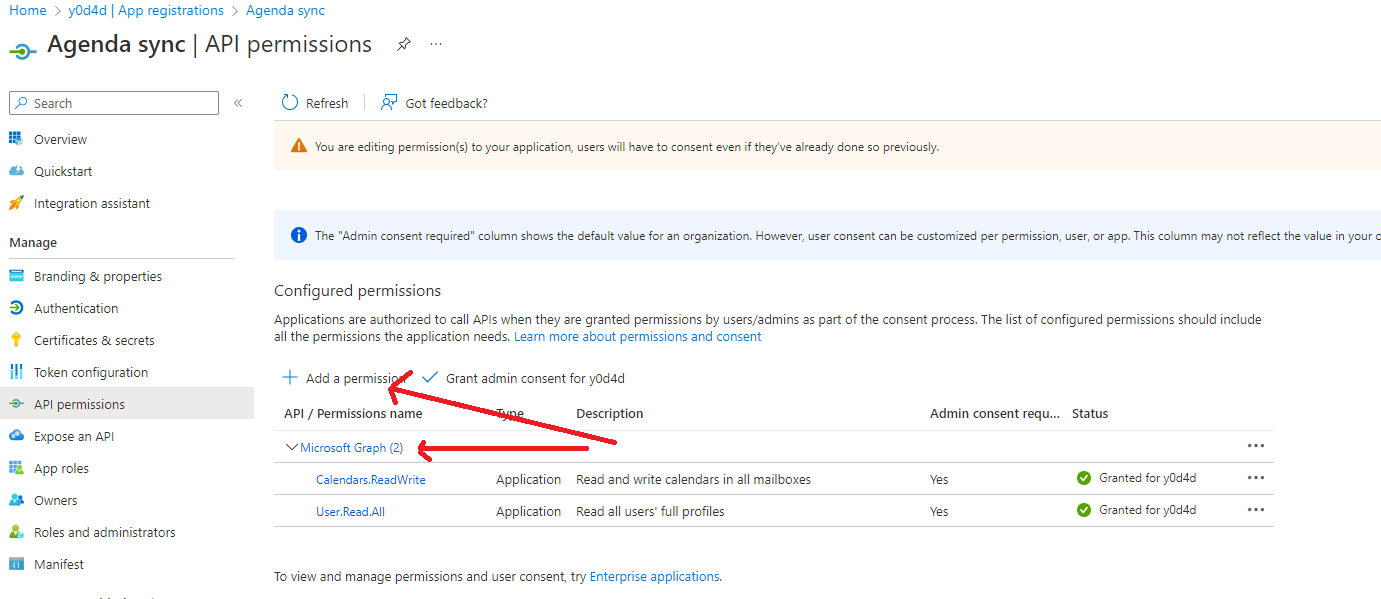
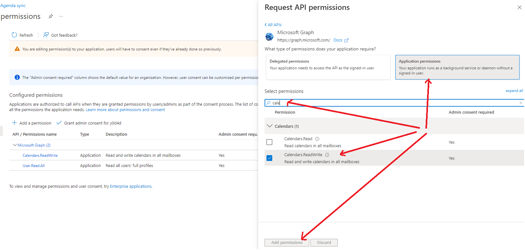
- Selecteer Application permissions en zoek op Calendar
- Selecteer Calendar.ReadWrite en klik op Update Permission (in sommige versies van Azure Portal kan dit ook Add permissions zijn)
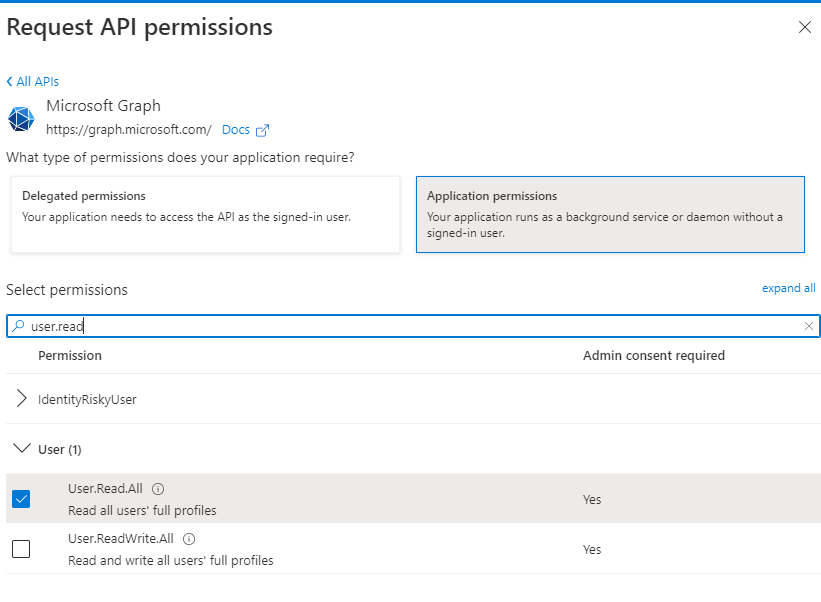
- We herhalen bovenstaande, maar zoek nu op User en selecteer User.Read.All.
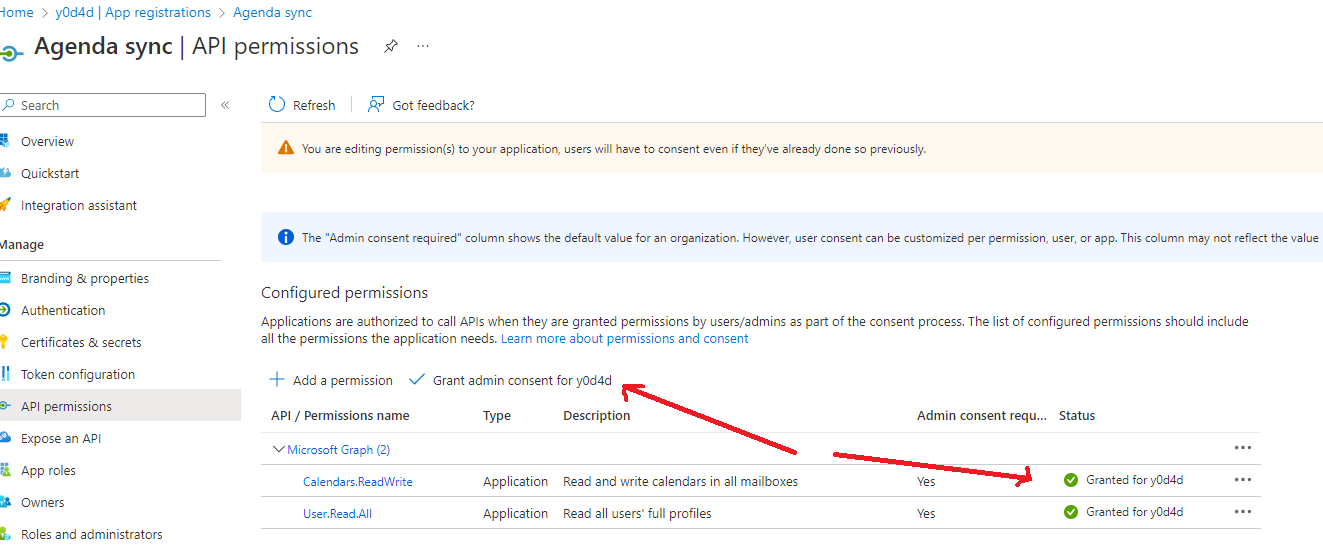
- Klik vervolgens op Grant admin consent
2. In Adsolut
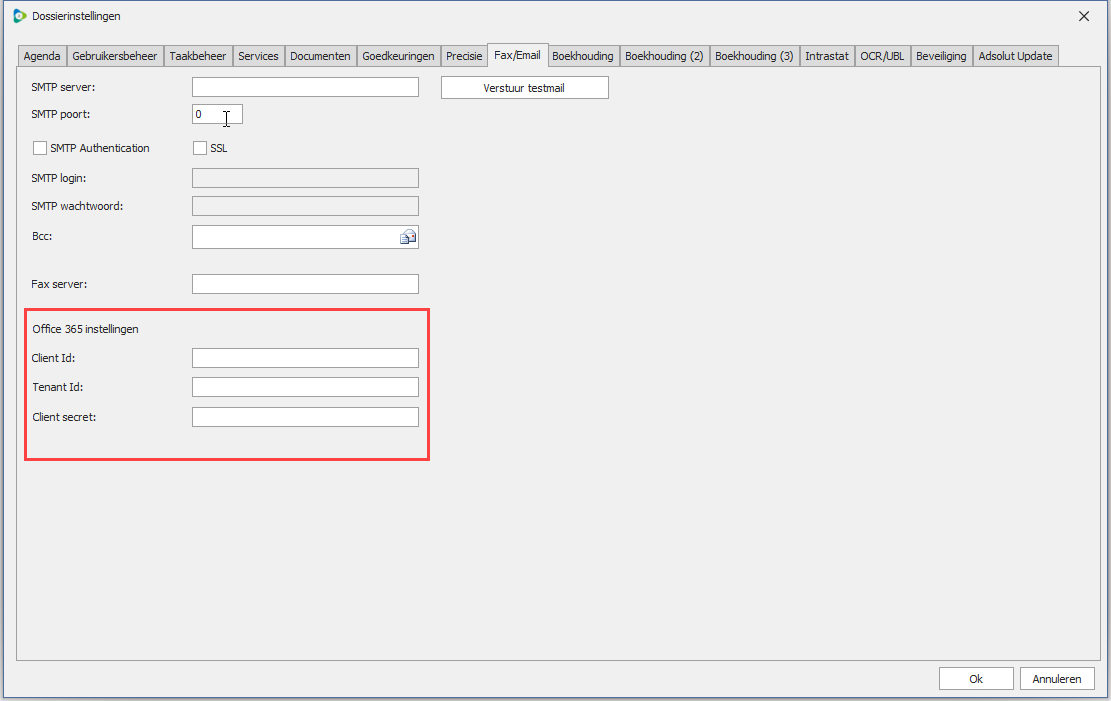
- Ga in Adsolut naar MasterKB, Systeembeheer, Settings of in het Subdossier naar Systeembeheer, Configuratie, Dossier settings
- Ga naar het tabblad Fax/Email
- Vul onderaan de velden Client-ID, Tenant-ID en Client-Secret in uit de Azure portal configuratie die je hierboven hebt uitgevoerd.
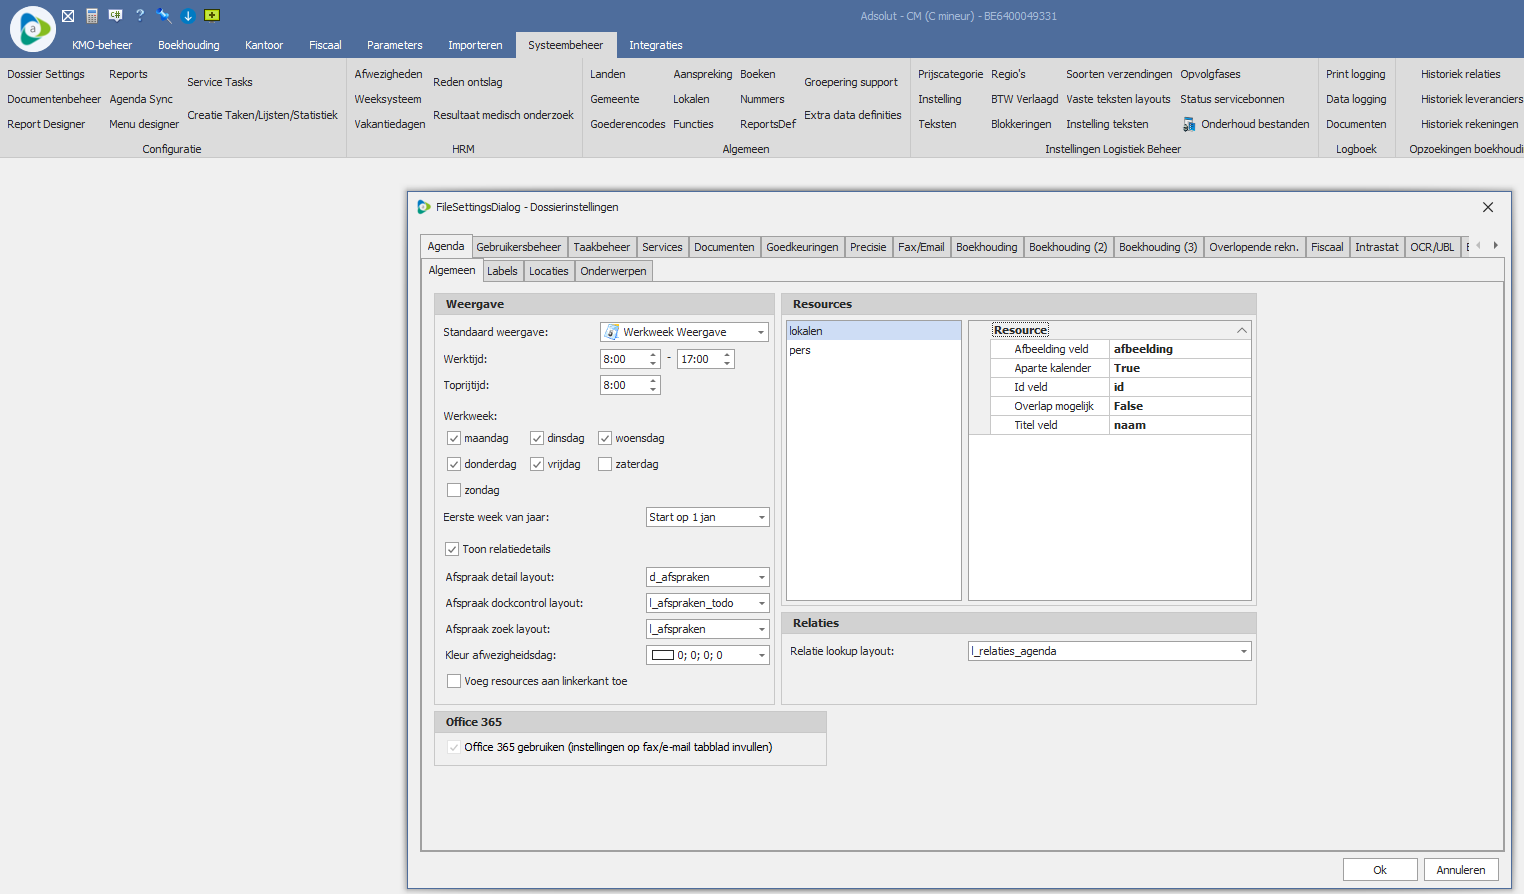
- Om deze gegevens ook mee te geven op niveau van de medewerksfiche in het dossier ga je naar Systeembeheer, Configuratie, Dossier Settings
- Ga naar het tabblad Agenda
- Vink de optie Office 365 gebruiken aan.
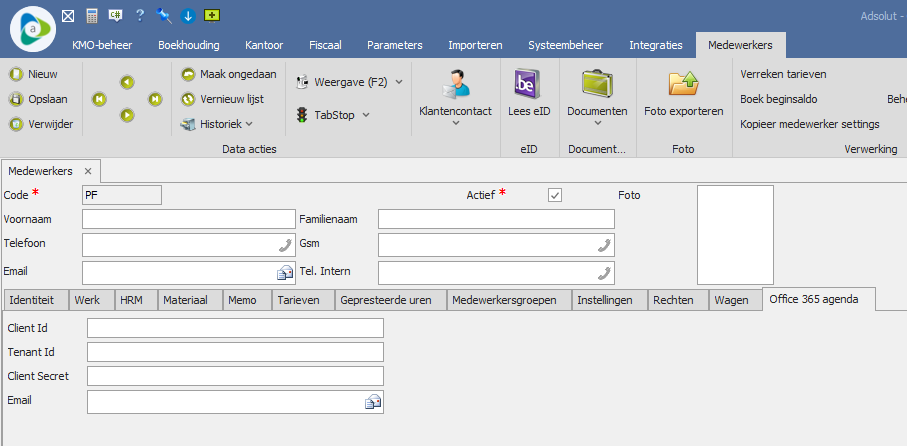
- Ga naar Parameters, HRM, Medewerkers
- Dubbelklik op de betreffende medewerker
- Ga naar het tabblad Office 365 agenda
- Vul onderaan de velden Client-ID, Tenant-ID en Client-Secret in uit de Azure portal configuratie die je hierboven hebt uitgevoerd.
3. Veel gestelde vraag
A. Er bestaan 2 aparte mailadressen voor het versturen van mails en synchronisatie met de outlook agenda
In een medewerkersfiche kan je 2 mailadressen instellen:
Bovenaan Email (1): mailadres dat gebruikt wordt als verzendadres om de mails te versturen
Onderaan Email (2) mailadres dat gebruikt wordt om de agenda te synchroniseren
Deze mailadressen staan los van elkaar
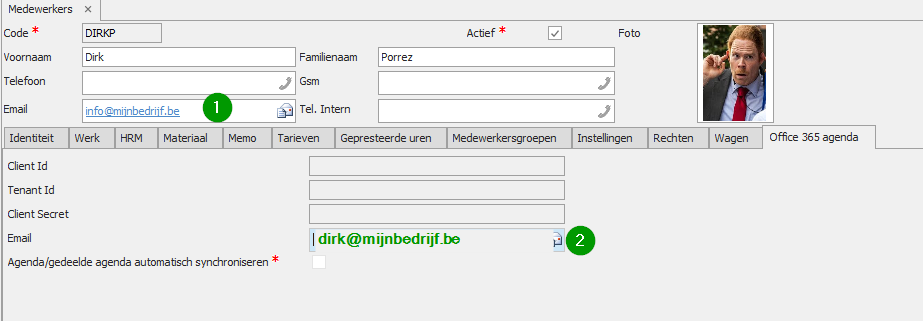
Medewerkers zonder ingevuld e-mailadres in het Office 365-agenda tabblad worden niet gesynchroniseerd.
Zorg ervoor dat voor elke medewerker een geldig e-mailadres is toegevoegd in het Office 365-agenda tabblad om een correcte synchronisatie te garanderen.